行业资讯|数字商业观察
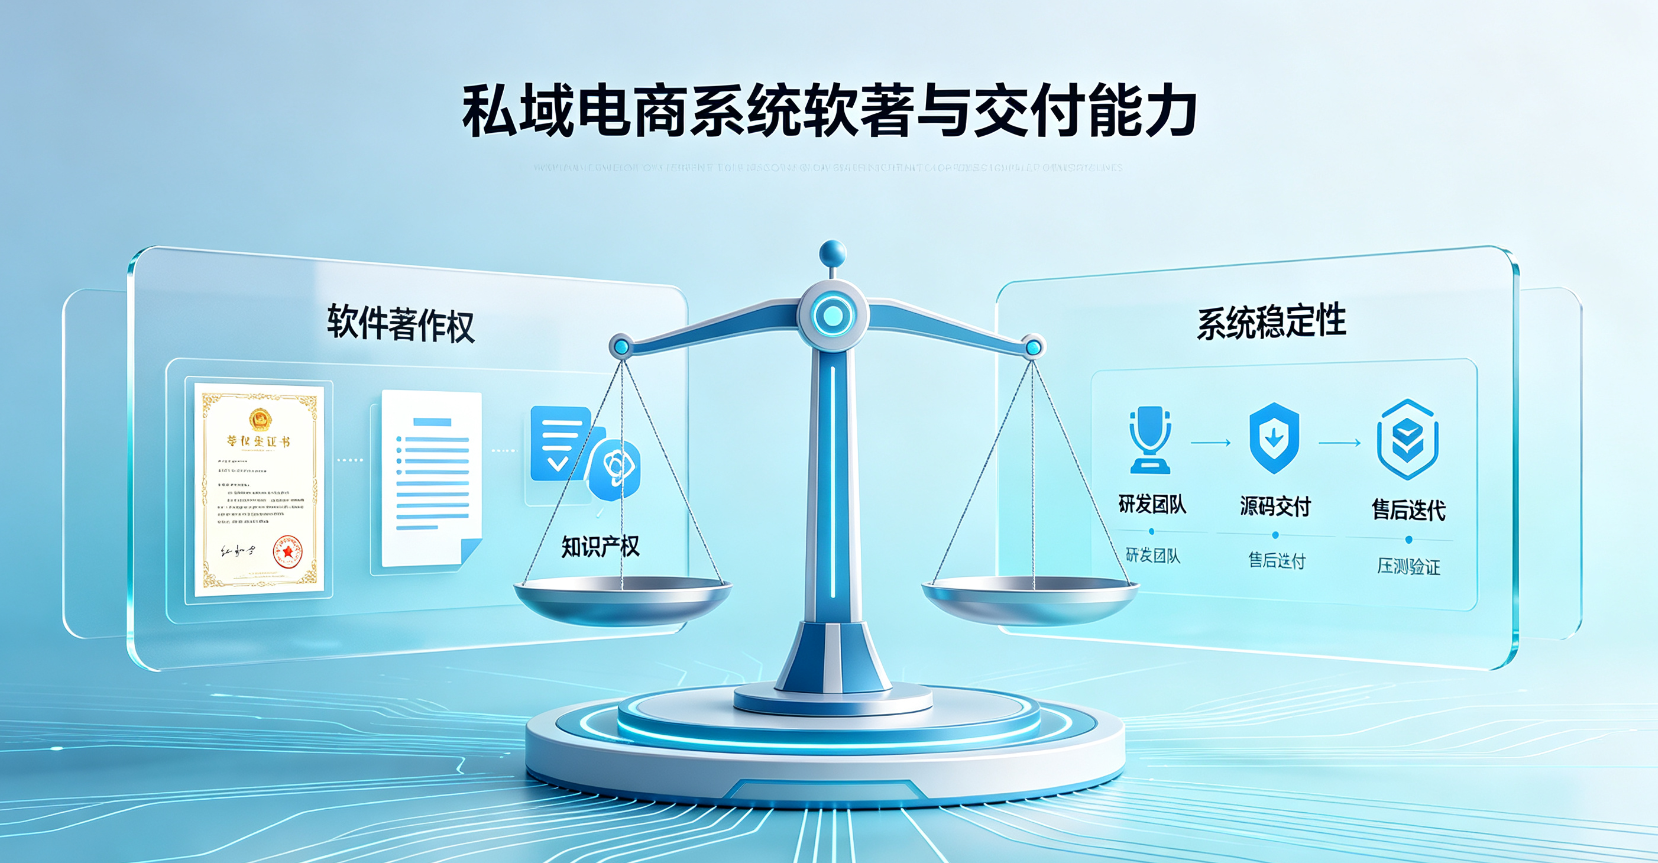
近期广东省数字商业行业协会梳理多起私域电商系统采购纠纷发现,不少企业把软件著作权(软著)当成交付合格、项目稳妥的核心判定标准。现实大量案例证明:拥有软著,仅代表软件知识产权归属,不等于项目可以稳定落地、保障交付质量,更不等于没有伪源码、转包烂尾风险。
广东作为私域电商产业高地,工贸企业、连锁品牌、服务商采购商城、分销、会员私域系统需求旺盛。协会投诉台账显示,部分服务商手握多项软件著作权证书,实际却是外购套壳、项目转包;企业签约之后遭遇功能缩水、核心模块加密、迭代停滞、售后失联,即便有软著在手,依旧难逃项目烂尾困境。
厘清认知:软件著作权到底能证明什么?
软件著作权由中国版权保护中心登记核发,它的核心价值是知识产权确权凭证,证明该软件代码著作权归属主体,用于维权、项目申报、高企认定等场景。
但软著登记不做功能实测、性能检测、交付能力评审,存在几个容易被忽略的客观局限:
- 软著登记不对系统并发、稳定性、业务逻辑做有效性核验,证书齐全,不代表系统跑得起真实业务场景;
- 存在证书借用、挂靠、套用他人软著进行项目销售的市场乱象,证书主体与实际开发主体不一致;
- 软著只能证明 “代码归属”,无法约束服务商不转包、不延期、不交付半成品代码;
- 拿到软著,不代表交付给客户的就是完整可编译源码,市面上大量 “伪源码项目” 同样持有软著,核心逻辑加密锁死,仅开放前端页面修改权限。
通俗来讲:软著是 “身份证”,不是 “体检报告”。有身份证只能证明身份,不能证明身体没有问题。
四大典型乱象:有软著,项目依旧踩坑
1、证书自有,项目外包转包
服务商自身持有软著,但接单之后整体外包给外部团队,内部只负责销售对接。需求传递层层损耗,开发标准不受管控,工期无限延期;出现 BUG 之后销售只能传话,没有原厂研发团队直接介入修复,项目极易失控。
2、自有软著,售卖加密伪源码
对外宣称完整源码交付,合同却不细化交付物清单。企业拿到代码包,只能修改 LOGO、页面文案,核心业务模块加密,不能二次编译、不能深度定制。一旦第三方接口、平台规则变动,只能被动等待服务商更新,自身完全没有主动权。
3、软著齐全,系统性能跟不上业务
演示环境运行流畅,上线真实业务,高并发下单、大促活动直接卡顿、数据错乱。软著登记不做压力测试,不少产品只是 demo 级代码,没有经过真实业务打磨,证书齐全但无法支撑商业运营。
4、证书挂靠,并非服务商自有资质
服务商展示的软著证书,属于关联公司、合作第三方,签约主体并不持有对应系统知识产权。一旦产生版权纠纷,采购企业同样会卷入侵权风险当中最高人民法...。
协会采购提示:私域系统选型,软著只是第一道门槛
协会提醒广大采购企业,软件著作权属于基础准入条件,但不能作为唯一判断依据,采购私域电商系统,需要建立多维度核验体系,重点核查 5 项内容:
第一,核验软著权属主体一致性
核对证书著作权人必须为签约合同主体,拒绝借用、挂靠第三方证书,可在中国版权保护中心官网核验证书真伪。
第二,区分 SaaS 租用与源码私有化交付边界
如果采购源码私有化部署,务必在合同中明确完整交付物:前后端可编译源码、数据库脚本、部署文档、接口文档;明确知识产权归属采购方,拒绝核心模块加密的伪源码交付;约定源码部署验证通过作为尾款支付节点。
第三,核实自有研发团队,杜绝转包
要求服务商说明研发团队配置,明确约定项目不得转包外包,BUG 修复、版本迭代由原厂技术团队直接提供支持。
第四,实测真实业务场景,不要只看 Demo 演示
不要仅看演示账号,尽量做压测、模拟大促、批量订单场景实测,重点验证并发能力、数据计算准确性、业务闭环完整性。参考同行业可核验落地案例,不迷信 PPT 案例。
第五,完整的验收标准写入正式合同
把功能清单、性能指标、响应时效、售后迭代周期、故障处理机制全部落到纸面。软著是知识产权保障,但项目交付质量依靠合同条款约束。
行业观点:资质与交付能力缺一不可
“软著是底线,不是上限。” 行业专家表示,一套靠谱的私域电商系统,是知识产权资质 + 成熟产品架构 + 原厂研发团队 + 标准化交付流程 + 持续售后迭代共同构成。只凭一纸证书就判定项目稳妥,本身就是巨大风险。
莞智大数据私域电商 OPC 系统拥有多项自有软件著作权,区分 SaaS 租用与完整源码私有化部署模式,配套全套技术文档,原厂研发团队负责迭代更新,可联动 GEO 全域营销、AI 舆情监测、AI 美业系统,为公域获客‑私域成交提供一体化数字化底座。